 Proxy Việt Nam
 United Kingdom
 Singapore
 Oregon
 Italia
 France
 Canada
 Portugal
 Spain
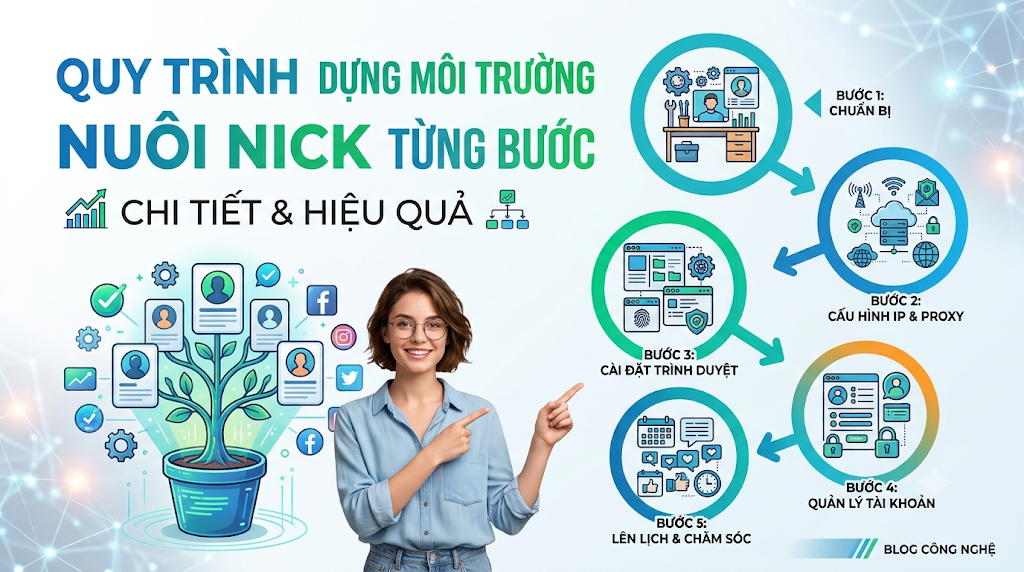
Trả lời thẳng về quy trình dựng môi trường nuôi nick: thứ tự làm quan trọng hơn công cụ
Quy trình dựng môi trường nuôi nick đúng gồm ba phần: proxy quyết định IP ra ngoài, antidetect browser tách riêng fingerprint cho từng profile, và bước kiểm tra IP xác nhận mọi thứ khớp nhau trước khi đăng nhập bất kỳ tài khoản nào. Sai lầm phổ biến nhất là đăng nhập ngay khi vừa mua proxy xong: lúc phát hiện IP lệch vị trí, rò rỉ DNS hay múi giờ không khớp thì tài khoản đã kịp ghi nhận lần đăng nhập đó rồi. Thứ tự đúng là: chuẩn bị, gắn kết, kiểm tra, rồi mới đăng nhập nick phụ để test.
Nhắc lại nguyên tắc nền: IP chỉ là 1 trong 3 lớp – IP, fingerprint và hành vi. Quy trình này xử lý hai lớp đầu. Lớp hành vi (tần suất, thao tác, lịch sử sử dụng) nằm ở cách bạn vận hành sau đó, không có công cụ nào làm thay.
Vì sao thứ tự lại quan trọng đến vậy? Vì đầu ra của bước trước là đầu vào của bước sau: chia nhóm ở Bước 0 quyết định số IP phải mua ở Bước 1; bảng phân công đó quyết định profile nào nhận IP nào ở Bước 2; chỉ khi mọi thứ đã gắn xong, Bước 3 mới có cái để đối chiếu. Làm ngược thứ tự thì lỗi chỉ lộ ra ở bước sau, khi sửa đã tốn kém hơn nhiều. Điểm không thể đảo ngược duy nhất là lần đăng nhập đầu tiên – tài khoản ghi nhận môi trường của lần đó, và bạn không thu hồi được.
Bước 1: Chuẩn bị trước khi mua bất cứ thứ gì
Viết ra giấy bốn thứ, tránh dựng môi trường theo cảm hứng:
- Danh sách tài khoản sẽ nuôi, chia nhóm: nick chính giá trị cao tách riêng, nick phụ gộp nhóm. Việc chia nhóm quyết định số IP cần mua.
- Nền tảng và thị trường của từng nhóm: tài khoản hướng tới quốc gia nào thì IP, múi giờ và ngôn ngữ môi trường phải khớp quốc gia đó.
- Tỉ lệ gán IP cho từng nhóm, theo khung về giá trị nick và mức liên đới bạn chấp nhận.
- Một file log đơn giản (bảng tính là đủ): mỗi dòng một profile, ghi IP được gán, ngày tạo, tài khoản dùng, sự cố phát sinh.
Trong bốn việc trên, chia nhóm là quyết định gốc: mỗi nhóm có tỉ lệ gán riêng theo giá trị nick, nên tổng số IP cần mua chỉ tính được sau khi các nhóm đã rõ. Mua IP trước rồi mới chia nhóm sẽ dẫn tới một trong hai tình huống: thiếu IP và phải gán chồng thêm tài khoản vào IP sẵn có – tức tự nâng mức liên đới của cả nhóm mà không hề quyết định điều đó; hoặc thừa ở nhóm này mà vẫn thiếu ở nhóm kia.
Nick chính tách riêng cũng vì lý do đó: một sự cố trên IP chung sẽ chạm tới mọi tài khoản đang dùng IP đó, và nhóm giá trị cao nhất chịu không nổi kiểu liên đới này nhất.
File log phải bắt đầu từ Bước 0 chứ không đợi có sự cố mới lập: thông tin như tài khoản nào từng chung IP với tài khoản nào, IP được gán từ ngày nào, chỉ ghi lại được tại thời điểm nó xảy ra. Dấu hiệu bước này đã xong: trước khi chi tiền, bạn trả lời được bằng con số cụ thể – nuôi bao nhiêu tài khoản, chia mấy nhóm, cần bao nhiêu IP cho từng nhóm.
Bước 2: Chuẩn bị proxy
Mua số IP theo đúng số nhóm đã chia ở Bước 0. Tại Dyvi, sản phẩm phù hợp là Private Proxy datacenter – IP riêng, 65.000đ/IP/tháng chưa gồm VAT 10%. Dyvi không có dùng thử miễn phí; chưa chắc về dải IP thì bắt đầu bằng gói nhỏ nhất (PoC trả phí) cho nhóm nick phụ trước.
Khi nhận proxy, kiểm tra ngay: định dạng thông tin được cấp (IP, cổng, tài khoản/mật khẩu hoặc xác thực theo IP), IP có đúng quốc gia đã chọn không, và là IP cố định hay xoay. Ghi hết vào file log. Đặc điểm dòng proxy này nằm ở hub proxy datacenter.
Kiểm tra ngay khi nhận proxy là để tách hai loại vấn đề khỏi nhau. Nếu IP sai quốc gia hoặc là IP xoay trong khi bạn cần IP cố định, đó là vấn đề của gói đã mua, phải xử lý với nhà cung cấp ngay; để tới Bước 3 mới phát hiện thì mất thêm một vòng dựng và kiểm tra lại. Dấu hiệu bước này đã xong: mọi IP đã nhận đều có một dòng trong file log, ghi rõ quốc gia, tính cố định và định dạng thông tin được cấp, trước khi bất kỳ profile nào được tạo.
Bước 3: Tạo profile antidetect và gán proxy
Mỗi tài khoản một profile riêng – không dùng chung profile cho hai tài khoản, không dùng trình duyệt thường song song cho cùng tài khoản. Khi tạo profile:
- Gán đúng proxy theo bảng phân công ở Bước 0: một IP chỉ xuất hiện trong các profile thuộc nhóm đã định.
- Đặt hệ điều hành, độ phân giải, ngôn ngữ, múi giờ khớp vị trí IP và thị trường của tài khoản.
- Đặt tên profile theo mã trong file log, để khi có sự cố tra ngược được ngay IP và ngày gán.
Ba việc trên có chung một mục đích: làm cho mỗi profile là một môi trường độc lập và truy vết được. Dùng chung profile cho hai tài khoản nghĩa là hai tài khoản đó dùng chung fingerprint – đúng lớp mà proxy không xử lý được. Đặt tên profile theo mã trong file log quyết định tốc độ xử lý sự cố: khi một tài khoản phát sinh vấn đề, bạn tra log theo mã để biết ngay IP đã gán và ngày gán, thay vì mở từng profile ra đoán. Các thông số đặt ở bước này sẽ được đối chiếu lại ở Bước 3, và sai lệch nào còn sót sẽ lộ ra ở đó.
Phần chuyên sâu nằm ở bài proxy và antidetect browser; bài này chỉ đi quy trình tổng.
Bước 4: Kiểm tra IP và môi trường – bắt buộc trước khi đăng nhập
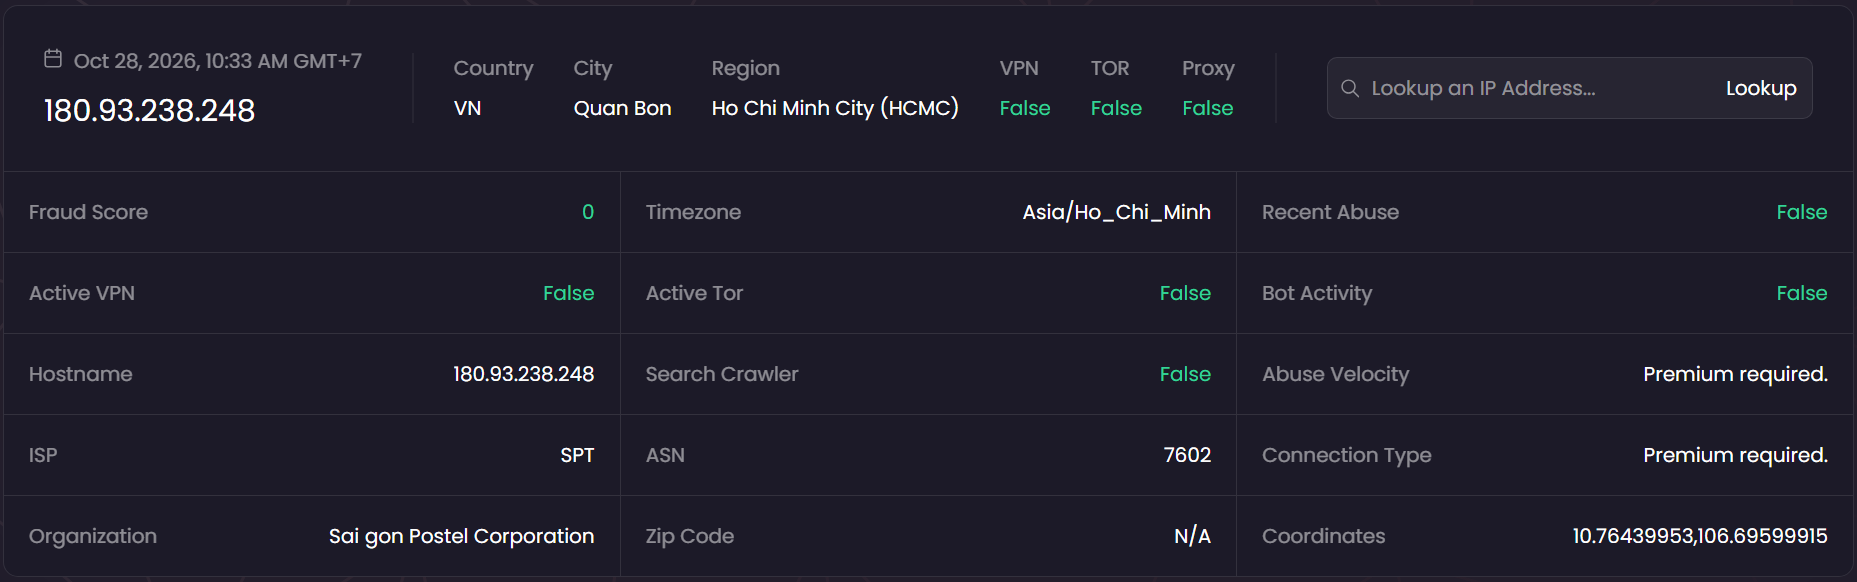
Đây là bước hay bị bỏ nhất và cũng là bước cứu bạn nhiều nhất. Mở từng profile, chưa đăng nhập gì cả, và kiểm tra lần lượt:
Hạng mục kiểm tra | Đạt là khi | Không đạt thì làm gì |
|---|---|---|
IP hiển thị | Trùng IP proxy đã gán cho profile | Kiểm tra lại cấu hình proxy trong profile, chưa đăng nhập |
Vị trí địa lý của IP | Khớp quốc gia/thành phố kỳ vọng của tài khoản | Liên hệ nhà cung cấp hỏi rõ dải IP, đổi IP nếu cần |
Loại IP / ASN | Đúng loại bạn đã mua (datacenter hay residential) | Đối chiếu lại với thông tin gói đã mua |
Blacklist | IP không xuất hiện trong các danh sách đen phổ biến | Yêu cầu đổi IP trước khi dùng |
Múi giờ và ngôn ngữ | Khớp vị trí IP và thị trường tài khoản | Chỉnh lại trong profile, kiểm tra lại từ đầu |
Rò rỉ DNS | DNS trả về không làm lộ IP thật của máy bạn | Xem lại chế độ proxy của profile, chưa đăng nhập |
Rò rỉ WebRTC | WebRTC không để lộ IP thật | Tắt hoặc đặt chế độ xử lý WebRTC trong profile theo hướng dẫn của công cụ |
Tiêu chuẩn đầy đủ nằm ở bài proxy sạch là gì – 5 tiêu chuẩn đánh giá IP, thao tác từng công cụ ở bài kiểm tra IP proxy sạch. Hạng mục nào không đạt: dừng lại, sửa, kiểm tra lại – đừng đăng nhập trước rồi sửa sau.
Bảy hạng mục này cũng được gói thành một danh sách kiểm tra độc lập trong bài checklist kiểm tra ip trước khi nuôi nick: mở checklist đó song song khi đi từng profile ở bước này để không bỏ sót hạng mục nào.
Các lỗi không đạt trong bảng tách thành hai nhóm xử lý khác nhau. Nhóm thứ nhất nằm trong tay bạn: IP hiển thị không trùng là lỗi cấu hình proxy trong profile, múi giờ và ngôn ngữ sai là lỗi cài đặt profile, rò rỉ DNS và WebRTC xử lý ở chế độ của profile – sửa xong kiểm tra lại ngay tại chỗ. Nhóm thứ hai nằm ở phía IP được cấp: vị trí không khớp, loại IP/ASN không đúng loại đã mua, IP nằm trong danh sách đen – những lỗi này không sửa được bằng cách chỉnh profile, mà phải mang về nhà cung cấp để hỏi rõ hoặc yêu cầu đổi IP trước khi dùng.
Mỗi profile kiểm tra xong, ghi kết quả vào file log ngay: đạt hay không đạt, hạng mục nào từng lỗi và đã sửa thế nào, ngày kiểm tra. Profile nào không có dòng ghi kết quả thì coi như chưa kiểm tra.
Bước 5: Đăng nhập lần đầu – chỉ với nick phụ
Sau khi mọi profile đạt kiểm tra, đăng nhập nhóm nick phụ trước. Vòng này để quan sát: đăng nhập có bị yêu cầu xác minh bất thường không, phiên có ổn định không, IP trong các lần mở profile sau có giữ nguyên không. Ghi tất cả vào log, kể cả khi không có sự cố. Vài ngày vận hành ổn định trên nick phụ mới là căn cứ đưa nick giá trị hơn vào – không phải cảm giác “chắc là ổn” sau một lần đăng nhập thành công.
Cần phân biệt rõ “đăng nhập được” với “môi trường ổn định”. Một lần đăng nhập thành công chỉ chứng minh được đúng một điều: lần đăng nhập đó không bị chặn. Bằng chứng của môi trường ổn định nằm ở chuỗi phiên liên tiếp trong log: các lần mở profile sau vẫn giữ nguyên IP đã gán, không phát sinh yêu cầu xác minh bất thường lặp lại, phiên không tự ngắt giữa chừng. Tiêu chí đưa nick giá trị hơn vào vì thế phải được ghi ra trước khi bắt đầu test – như mục FAQ ở cuối bài nhắc – để bạn không tự nới tiêu chí giữa chừng.
Bước 6: Vận hành và giữ kỷ luật môi trường
- Một tài khoản chỉ sống trong một profile, một profile chỉ đi qua IP đã gán. Không tiện tay mở tài khoản bằng trình duyệt khác.
- Không đổi IP, múi giờ, ngôn ngữ của profile đang vận hành nếu không có lý do rõ ràng; khi buộc phải đổi, ghi vào log kèm ngày đổi.
- Khi một tài khoản bị checkpoint, kiểm tra log của cả nhóm chung IP trước khi kết luận, và đối chiếu cả fingerprint, hành vi thay vì chỉ nhìn vào IP.
- Định kỳ kiểm tra lại IP đang chạy: phát hiện sớm một IP vào danh sách đen luôn rẻ hơn xử lý khi cả nhóm đã bị ảnh hưởng.
Kỷ luật ở bước này giữ cho công sức của các bước trước không bị phá bởi những thay đổi tùy tiện. Mỗi thay đổi trên profile đang vận hành – đổi IP, đổi múi giờ, đổi ngôn ngữ – đều làm môi trường lệch khỏi trạng thái đã kiểm chứng ở Bước 3 và đã quan sát ở Bước 4; thay đổi không có lý do rõ ràng khiến bạn không phân biệt được sự cố sau đó đến từ thay đổi của mình hay từ phía IP.
Kiểm tra định kỳ cũng nằm trong logic đó: kết quả đạt ở Bước 3 chỉ đúng tại thời điểm dựng, và chỉ kiểm tra lại theo chu kỳ mới phát hiện sớm một IP phát sinh vấn đề.
Ghi chép và bàn giao môi trường sau khi dựng
Quy trình dựng kết thúc không phải ở lần đăng nhập đầu tiên, mà khi file log đủ để bất kỳ ai cũng hiểu được dàn đang chạy thế nào. Một hồ sơ đầy đủ cho mỗi profile gồm: mã profile, IP đã gán và ngày gán, tài khoản dùng, kết quả kiểm tra ở Bước 3 kèm ngày, và mọi thay đổi phát sinh – đổi IP, sự cố, checkpoint – đều ghi kèm ngày tháng.
Hồ sơ này phục vụ ba việc về sau. Mở rộng dàn: các profile mới lặp lại đúng khung ghi chép này, nên dàn lớn dần mà cấu trúc quản lý không vỡ. Bàn giao: người tiếp quản vận hành chỉ cần file log để biết profile nào đi IP nào, nhóm nào liên đới với nhóm nào, không phụ thuộc trí nhớ của người dựng ban đầu. Xử lý sự cố: khi một tài khoản bị checkpoint, log cho biết ngay phạm vi cần kiểm tra là cả nhóm chung IP. Thay đổi nào không ghi vào log thì khi cần truy lại, coi như không truy được.
Những lỗi dựng môi trường hay gặp nhất
- Mua proxy xong đăng nhập ngay, bỏ qua Bước 3 – lỗi tốn kém nhất vì không quay lại được.
- Hai tài khoản dùng chung một profile, hoặc một tài khoản chạy trên hai profile.
- IP một nơi, múi giờ một nẻo, ngôn ngữ một nẻo khác – bất thường dễ thấy nhất.
- Không có file log: xảy ra sự cố mới biết không ai rõ tài khoản nào đã chung IP với tài khoản nào.
- Kiểm tra một profile rồi mặc định cả dàn cùng đạt: mỗi IP là một lần cấp riêng, profile sau đạt hay không phải tự nó chứng minh ở Bước 3.
- Đổi IP hay cài đặt profile giữa chừng mà không ghi log: thay đổi không được ghi lại khiến mọi đối chiếu về sau mất mốc, và khi sự cố xảy ra bạn không biết môi trường đã khác lúc kiểm chứng ở điểm nào.
Điểm chung của các lỗi trên: phá vỡ thứ tự các bước, hoặc phá vỡ bản ghi chép – hai thứ quy trình này bảo vệ. Lỗi thứ tự thường không sửa ngược được, điển hình là đăng nhập trước khi kiểm tra. Lỗi ghi chép âm thầm hơn: môi trường vẫn chạy, nhưng đến ngày xảy ra sự cố mới phát hiện không ai truy lại được gì.
FAQ
Chưa có antidetect browser, chỉ dùng proxy có được không?
Proxy chỉ đổi IP ra ngoài, không tách fingerprint giữa các tài khoản trên cùng một trình duyệt. Nuôi nhiều tài khoản trên cùng một máy mà thiếu lớp này thì các tài khoản vẫn còn nhiều điểm chung.
Kiểm tra IP mất bao lâu cho mỗi profile?
Lần đầu sẽ chậm vì phải đi từng hạng mục; quen rồi vẫn phải đủ bảy hạng mục ở Bước 3. Đừng rút gọn vì các profile trước đều đạt – IP thay đổi theo từng lần cấp.
Nên test bao lâu trước khi đưa nick chính vào?
Không có mốc chuẩn cho mọi trường hợp. Tiêu chí: log trên nick phụ ổn định qua nhiều phiên liên tiếp, không phát sinh xác minh bất thường, IP giữ cố định. Hãy tự đặt tiêu chí và ghi ra trước khi test.
IP kiểm tra đạt hết mà nick vẫn bị checkpoint thì sao?
Hoàn toàn có thể, vì checkpoint còn đến từ fingerprint, hành vi và lịch sử của chính tài khoản. Môi trường đạt chuẩn giảm các nguyên nhân trong tầm kiểm soát của bạn, không loại bỏ mọi nguyên nhân – nên không nhà cung cấp nghiêm túc nào cam kết nick không bao giờ bị checkpoint.
Dựng xong rồi có cần kiểm tra lại IP nữa không?
Có. Kết quả kiểm tra ở Bước 3 chỉ đúng tại thời điểm dựng. Bước 5 yêu cầu định kỳ kiểm tra lại IP đang chạy, vì phát hiện sớm một IP vào danh sách đen luôn rẻ hơn xử lý khi cả nhóm chung IP đã bị ảnh hưởng – và mỗi lần kiểm tra lại ghi vào log kèm ngày..
Dyvi.Cloud – Proxy và VPS ổn định cho vận hành liên tục.
 Website: http://dyvi.cloud/
 Hotline: 0398195859
 Telegram: @binhlt94