 Proxy Việt Nam
 United Kingdom
 Singapore
 Oregon
 Italia
 France
 Canada
 Portugal
 Spain
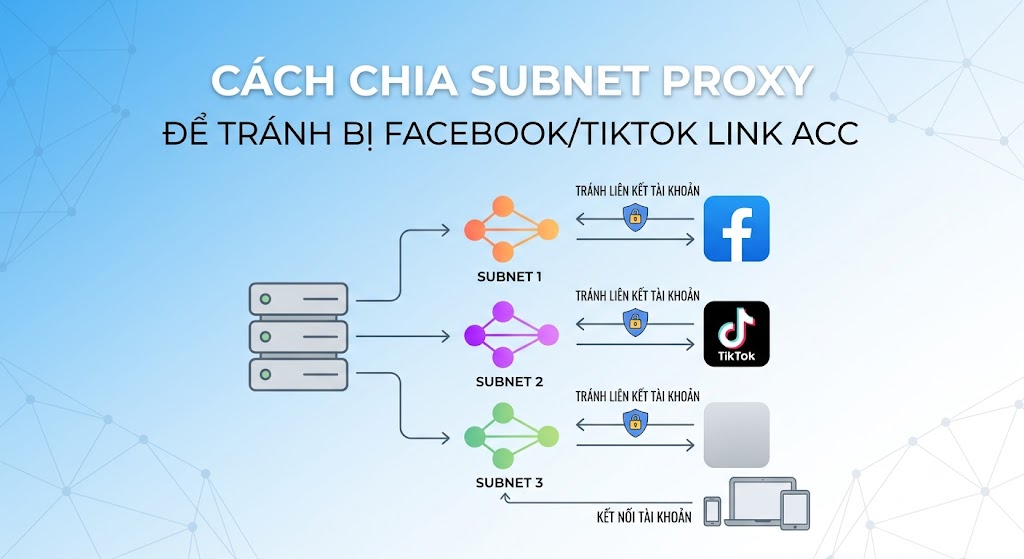
Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc
Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc là tách IP theo dải mạng (/24, /48…), lane và tier nick: không nhồi nhiều tài khoản nhạy cảm vào cùng subnet bẩn hoặc quá đông. Kết hợp sticky 1 nick–1 IP, antidetect, không copy cookie, và cách ly subnet khi một dải bị đánh dấu. Subnet chỉ là một lớp – không thay ToS và hành vi hợp lệ.
- Link acc: nền tảng gom tài khoản qua IP/subnet và tín hiệu khác.
- Chia subnet: tách dải theo lane, tier, geo; trần nick/subnet.
- Sticky: 1 nick – 1 IP; tránh xoay trong cùng cụm xấu.
- Cách ly: subnet checkpoint → retire cả dải khỏi tier A.
- Không đủ một mình: cần profile, cookie, hành vi, billing tách.
- Inventory: ghi Proxy ID, subnet, ASN, nick map.
Nhiều team mua đủ proxy “mỗi nick một IP” nhưng vẫn bị Facebook hoặc TikTok liên kết tài khoản. Lý do thường gặp: các IP nằm cùng một subnet hoặc ASN bị đánh dấu hàng loạt.
Bài viết trình bày Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc: subnet là gì trong góc vận hành, vì sao cùng dải dễ bị gom, cách chia pool, quy trình 6 bước và sai lầm hay gặp.
Phạm vi: quản lý đa tài khoản ads/social hợp pháp theo ToS. Không hướng dẫn gian lận danh tính, spam hay vượt vòng cấm trái phép. Chia subnet giảm rủi ro liên kết mạng – không đảm bảo “không bao giờ bị link”.
Link acc trên Facebook/TikTok liên quan subnet thế nào?
Link acc là hiện tượng nền tảng coi nhiều tài khoản thuộc cùng một cụm rủi ro: khóa/checkpoint dây chuyền, yêu cầu xác minh hàng loạt, hoặc hạn chế cùng kiểu.
Tín hiệu gồm IP, subnet/ASN, thiết bị/fingerprint, cookie, hành vi, thanh toán, số điện thoại/email và quan hệ bạn bè/page. Proxy chỉ tác động lớp mạng.
Hai IP khác nhau nhưng cùng /24 datacenter vẫn có thể bị coi gần nhau hơn hai IP nhà ở hai tỉnh. Đó là lý do chỉ “đổi IP” trong cùng dải vendor không đủ.
TikTok và Meta không công bố công thức đủ. Vận hành thực tế dựa trên nguyên tắc giảm tương quan mạng: tách subnet, tách lane, giới hạn mật độ nick trên mỗi dải.
Subnet Proxy là gì trong vận hành đa tài khoản?
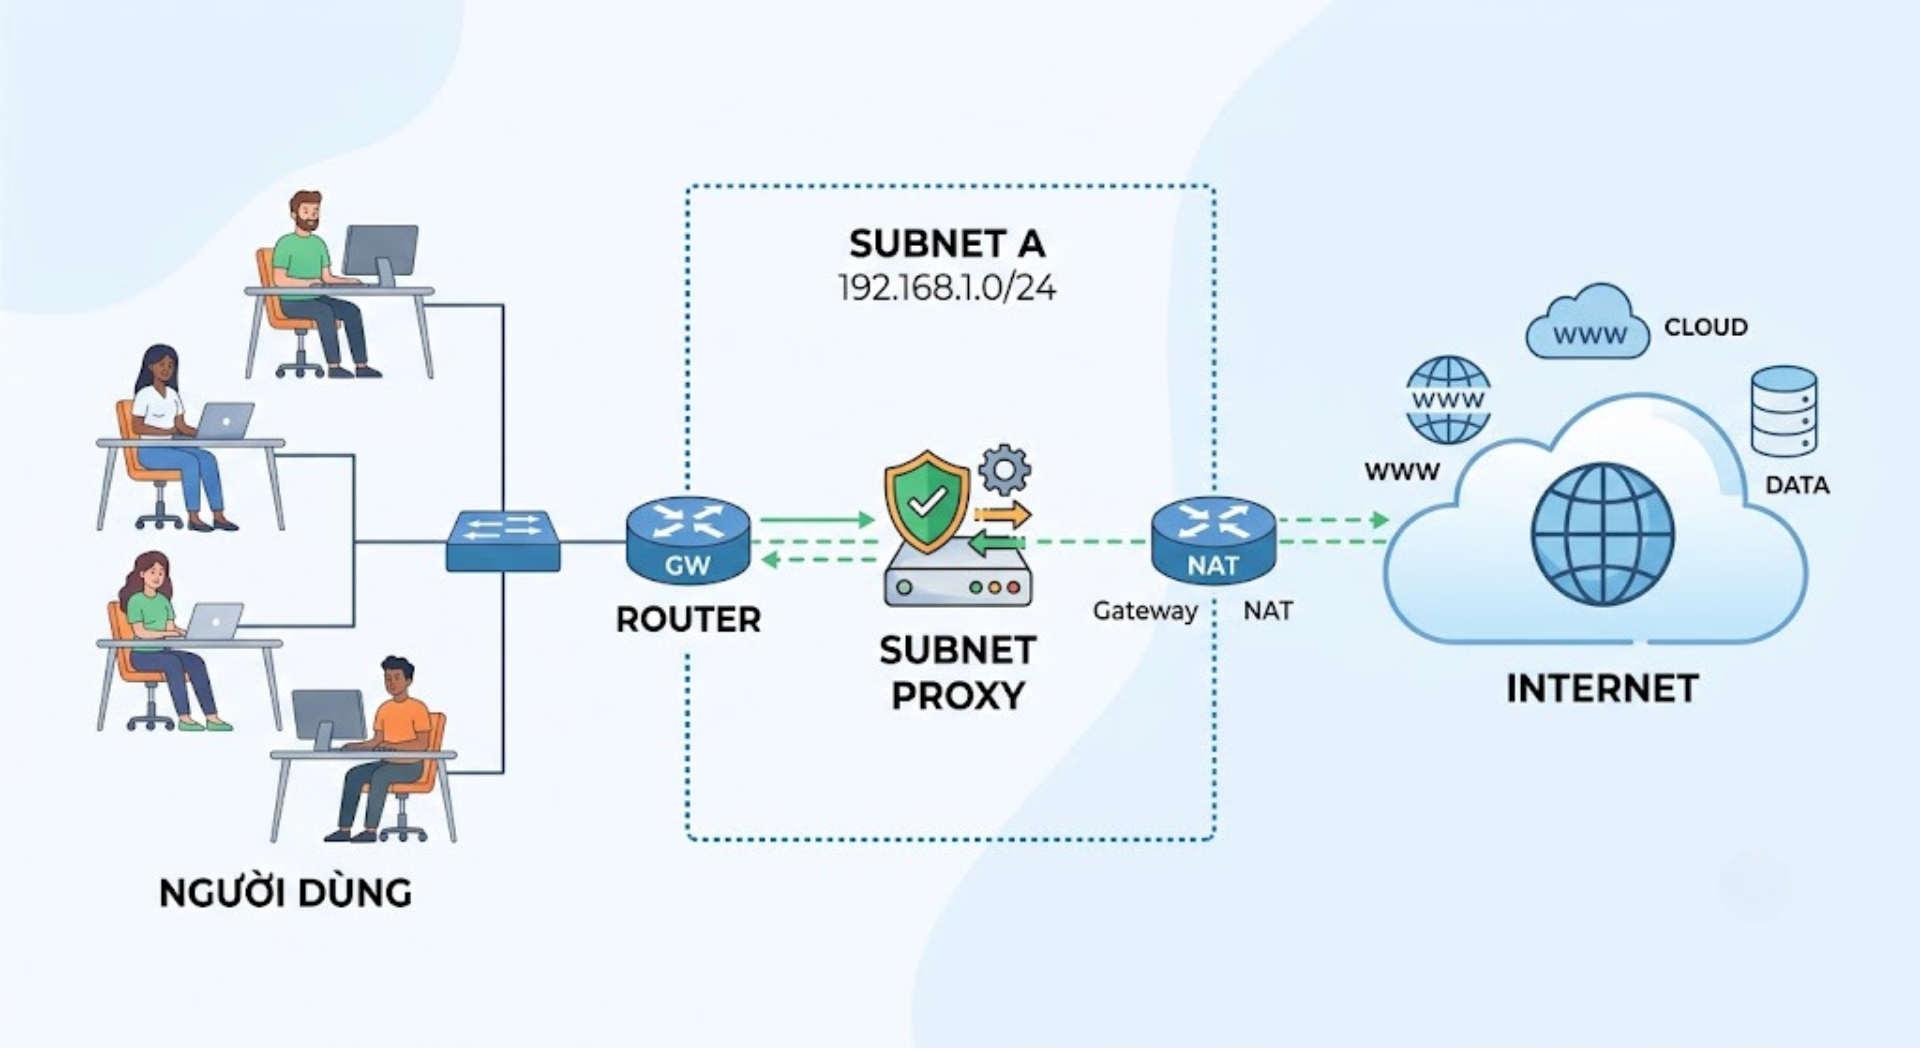
Subnet là khối địa chỉ IP liền kề (ví dụ /24 chứa tới 256 IPv4). Vendor bán lẻ từng IP nhưng hậu trường nhiều IP có thể thuộc cùng /24, /23 hoặc cùng ASN.
Chia subnet proxy nghĩa là bạn chủ động biết IP nào thuộc dải nào, rồi phân bổ nick sao cho không tạo “trại” quá dày trên một dải nóng.
ASN (nhà mạng/hosting) cũng là lớp gom. Hai subnet khác nhau nhưng cùng ASN spam có thể vẫn rủi ro. Inventory nên ghi cả subnet và ASN.
IPv6 dùng prefix khác (/48, /64…). Nguyên tắc giống nhau: đừng nhồi tier A vào cùng prefix đang xấu.
Làm sao nhận biết và ghi subnet khi nhận proxy?
Khi vendor giao list IP:host:port:user:pass, đừng chỉ import vào antidetect. Chạy bước enrichment: tra CIDR và ASN, ghi cột `subnet`, `asn`, `org`.
Nhiều panel proxy hiện CIDR hoặc “IP range”. Nếu không có, dùng whois/lookup công khai rồi chuẩn hóa về dạng `x.x.x.0/24` (hoặc prefix vendor xác nhận).
Gom inventory theo subnet: đếm số IP đang active, số nick tier A, số checkpoint 7 ngày. Đây là bảng điều khiển thực của việc chia dải.
IP mới cùng vendor không mặc định khác subnet. Hỏi trước khi mua thêm: “cùng /24 với pool hiện tại hay dải mới?” – câu hỏi rẻ hơn một đợt link acc.
Vì sao cùng subnet dễ bị Facebook/TikTok link acc?
| Tình huống | Rủi ro liên kết | Ghi chú vận hành |
|---|---|---|
| Nhiều nick cùng /24 | Cao | Một nick vi phạm kéo cụm |
| IP khác nhau, cùng ASN bẩn | Trung–cao | Reputation hosting |
| 1 nick – 1 IP, subnet thưa | Thấp hơn | Vẫn cần antidetect |
| Scrape + ads cùng subnet | Cao | Cross-lane đốt dải |
| Đổi IP trong cùng /24 khi die | Trung | Chưa thoát cụm xấu |
| Subnet sạch + cookie chéo | Vẫn cao | Link qua trình duyệt |
Bảng giải thích vì sao câu hỏi Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc quan trọng hơn chỉ đếm “đã mua bao nhiêu IP”.
Reputation lan theo hàng xóm số. Nick spend cao ngồi cạnh nick spam trên cùng /24 là thiết kế inventory kém.
Nguyên tắc chia subnet Proxy
1. Inventory trước khi gắn nick
Mỗi proxy ghi: IP, subnet (ví dụ 203.0.113.0/24), ASN, geo, vendor pool, lane, trạng thái. Không inventory thì không “chia” được – chỉ gắn ngẫu nhiên.
Tool whois/ip-api hoặc panel vendor (nếu có) giúp lấy subnet/ASN. Chuẩn hóa CIDR trong sheet hoặc DB nội bộ.
2. Trần mật độ nick trên mỗi subnet
Đặt trần theo tier: ví dụ tier A (ads/thanh toán) tối đa N nick/subnet; tier C (test) được denser. Con số N phụ thuộc loại proxy và quan sát checkpoint 7–14 ngày.
Không có N vàng chung cho mọi team. Bắt đầu thấp với Facebook/TikTok spend cao, đo, rồi nới nếu ổn.
3. Tách lane: ads / social / scrape / test
Lane scrape hoặc warmup ồn không dùng chung subnet với nick ads Facebook/TikTok đang chi tiêu. Cross-lane là cách phổ biến để “đốt” dải sạch.
Màu pool trong inventory: xanh (tier A), vàng (B), xám (test), đỏ (retired). Nick chỉ nhận IP đúng màu.
4. Sticky theo nick, failover khác subnet khi cần
Giữ 1 nick – 1 sticky IP khi ổn định. Khi die hoặc subnet bị đánh dấu, failover ưu tiên IP cùng geo nhưng khác /24 (và tốt hơn là khác ASN nếu có).
Đổi sang IP “hàng xóm” trong cùng /24 khi dải đang checkpoint hàng loạt thường không giải quyết link acc.
5. Cách ly cả subnet khi tín hiệu cụm
Nhiều nick trên cùng CIDR cùng tăng checkpoint/link trong thời gian ngắn: đưa cả subnet sang suspect/retired khỏi tier A. PoC dải mới trước khi migrate.
Retire có ghi chú ngày và lý do. Cấm tái dùng dải đỏ cho Facebook/TikTok spend cao.
Cách chia subnet theo tier tài khoản
| Tier | Ví dụ nick | Chính sách subnet |
|---|---|---|
| A | Ads FB/TikTok, thanh toán | Mật độ thấp; subnet sạch; tách ASN nếu được |
| B | Social thường, warmup ổn | Mật độ trung; không chung A |
| C | Test, PoC IP | Pool riêng; được denser |
| X | Scrape / research ồn | Subnet tách hoàn toàn khỏi A/B |
Tier hóa giúp trả lời thực tế Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc khi ngân sách IP có hạn: ưu tiên dải đẹp cho tier A.
Không nâng tier C lên A bằng cách “đổi tên lane” khi subnet đã bẩn. Phải đổi dải thật.
Facebook và TikTok: khác biệt khi chia subnet
Facebook/Meta ads và profile cá nhân thường nhạy cụm IP datacenter và hành vi ads. Billing và BM/page relationship vẫn link được dù subnet tách – đừng kỳ vọng proxy giải hết.
TikTok thường soi device và môi trường đăng nhập nhanh. Subnet sạch nhưng cùng thiết bị/profile antidetect copy cookie vẫn link. Lớp trình duyệt bắt buộc đi kèm.
Cùng geo sticky quan trọng cả hai nền tảng. Nhảy subnet kèm nhảy quốc gia tạo thêm tín hiệu bất thường.
PoC riêng cho từng nền tảng: subnet “ổn” trên Facebook không tự động an toàn trên TikTok và ngược lại.
Warm-up và scale mật độ subnet như thế nào?
Nick mới trên subnet mới: mật độ thấp, hành vi nhẹ vài ngày, đo checkpoint trước khi nhồi thêm nick tier A vào cùng CIDR.
Tăng mật độ theo bước: ví dụ +1–2 nick/subnet mỗi chu kỳ quan sát, không nhân đôi mật độ sau một đêm “IP vẫn connect”.
Warm-up trên tier C thuộc pool test; chỉ chuyển nick lên subnet tier A khi health ổn. Đừng warm-up ồn trên đúng dải đang giữ ads spend.
Nếu tăng mật độ mà checkpoint theo subnet tăng tương quan rõ: hạ trần ngay, không chờ “thêm vài ngày xem sao” trên nick tiền tỷ.
Quy trình 6 bước chia subnet Proxy
- Bước 1: Thu thập toàn bộ proxy; gắn subnet + ASN + geo vào inventory.
- Bước 2: Phân nhóm CIDR; đánh dấu pool theo vendor/datacenter.
- Bước 3: Đặt trần nick/subnet theo tier A/B/C/X.
- Bước 4: Map nick → IP tuân thủ trần; 1:1 sticky cho tier A.
- Bước 5: Gắn antidetect/profile riêng; leak test; không copy cookie.
- Bước 6: Monitor checkpoint theo subnet 7–14 ngày; retire dải xấu.
Làm đủ 6 bước trước khi scale thêm nick Facebook/TikTok. Bỏ bước inventory subnet là gắn mù.
Khi failover: script hoặc SOP phải chọn IP ngoài CIDR đang suspect. Không random trong cùng pool vendor nếu pool = một /24.
Mẫu phân bổ thực tế (minh họa)
Giả sử có 3 subnet /24: S1, S2, S3. Tier A: tối đa 3–5 nick/subnet (điều chỉnh theo quan sát). Tier X scrape chỉ dùng S3. Tier C PoC dùng góc S2 không trùng IP tier A.
20 nick ads không nên trải mỏng giả tạo bằng 20 IP cùng một /24 rồi bảo “đã 1:1”. Hãy hỏi vendor thêm dải khác hoặc giảm mật độ nick trên dải đó.
Residential/mobile thường phân tán subnet hơn datacenter rẻ – vẫn phải inventory. Đừng giả định “residential là không bao giờ cùng /24”.
Shared proxy: mật độ tenant lạ ngoài tầm kiểm soát. Trần nick của bạn trên shared cần chặt hơn dedicated.
Khi mua bulk, yêu cầu vendor tách pool theo nhiều /24 thay vì giao một khối liền. Bulk rẻ cùng một dải là bẫy mật độ với Facebook/TikTok.
Subnet sạch vẫn bị link: thiếu lớp nào?
Fingerprint/cookie chung máy, copy session giữa profile, cùng thẻ thanh toán, cùng số điện thoại, hành vi bot giống hệt: nền tảng vẫn ghép đồ thị tài khoản.
Chia subnet là cần nhưng không đủ. Stack tối thiểu: subnet tách + sticky IP + antidetect + không cookie chéo + hành vi/rate hợp lý.
Nếu đã tách subnet mà vẫn link dây chuyền, khoanh tín hiệu ngoài IP trước khi mua thêm 100 proxy cùng một ASN mới.
Timeline sự cố: nick nào, subnet nào, ngày đổi IP, ngày checkpoint. Không timeline thì khó biết dải có phải gốc hay không.
Metric theo dõi sau khi chia subnet
Theo dõi theo CIDR: số nick active, tỷ lệ checkpoint/link 7 ngày, số lần failover, uptime proxy. So sánh giữa các subnet cùng geo.
Alert khi một subnet vượt ngưỡng checkpoint nội bộ hoặc khi mật độ vượt trần. Gắn `subnet_id` vào mọi log sự cố Facebook/TikTok.
Dashboard đơn giản bằng spreadsheet vẫn đủ cho team nhỏ. Team lớn nên tag proxy ID → subnet trong DB để retire hàng loạt không sót hàng xóm.
Metric tốt trả lời được: dải nào đang “nóng”, dải nào còn room cho nick mới, dải nào phải nghỉ. Không metric thì chia subnet chỉ là ý tưởng trên giấy.
Những sai lầm khi chia subnet Proxy
- Coi 1 IP/nick là đủ, bỏ qua CIDR
- Failover trong cùng /24 đang đỏ
- Scrape và ads chung subnet
- Không ghi ASN/subnet trong inventory
- Nhồi tier A denser vì “tiết kiệm”
- Đổi geo mỗi lần đổi subnet
- Tách IP nhưng copy cookie/profile
- Retire từng IP, tái dùng hàng xóm bẩn
Sửa danh sách trên thường giảm link acc rõ hơn đổi hãng proxy khi gốc là mật độ subnet và cross-lane.
Sau sự cố: đừng mở thêm nick mới trên dải vừa đỏ để “thử xem”. Cách ly trước, PoC dải khác sau.
Checklist trước khi gắn nick Facebook/TikTok
- IP đã có subnet + ASN trên inventory?
- Số nick tier A trên CIDR đó dưới trần?
- Lane ads không trùng subnet scrape/test ồn?
- Failover dự phòng khác /24 (cùng geo) đã có?
- Profile antidetect riêng; leak test OK?
- Không dùng cookie/session từ nick khác?
- SOP retire subnet khi checkpoint cụm đã rõ?
Checklist này biến Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc thành thói quen gắn nick hàng ngày, không chỉ lý thuyết CIDR.
Review tuần: top subnet theo số checkpoint, mật độ nick, ASN trùng. Điều chỉnh trần trước khi scale.
Khi team có nhiều người gắn proxy: chỉ admin được đổi map subnet tier A. Member tự ý “mượn IP hàng xóm” phá cả SOP chia dải trong một buổi.
Câu hỏi thường gặp
Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc là gì?
Là phân nhóm IP theo CIDR/ASN, đặt trần nick mỗi dải theo tier, tách lane ads khỏi scrape, sticky 1:1, và cách ly cả subnet khi có tín hiệu cụm – kèm antidetect và không cookie chéo.
Một subnet nên gắn bao nhiêu tài khoản?
Không có số cố định. Tier A trên Facebook/TikTok nên bắt đầu thấp, đo 7–14 ngày, rồi mới tăng. Ưu tiên thưa hơn nhồi để tiết kiệm.
/24 khác /16 thế nào với rủi ro link?
/24 nhỏ hơn /16. Nhiều IP “khác nhau” trong cùng /24 vẫn gần nhau về mạng. Inventory theo /24 (hoặc prefix vendor cung cấp) thực dụng hơn chỉ nhìn từng IP lẻ.
Đổi IP trong cùng subnet có thoát link không?
Thường không, nếu dải đã bị đánh dấu hoặc mật độ quá cao. Failover nên chọn CIDR khác, cùng geo khi có thể.
Chỉ cần chia subnet, không cần antidetect?
Không đủ với multi-account nghiêm túc. Cùng máy/cookie vẫn link dù IP lệch subnet. Hai lớp mạng và trình duyệt cần đi cùng.
Residential có cần chia subnet không?
Có. Residential vẫn có thể gần nhau theo ISP/prefix. Inventory subnet/ASN vẫn bắt buộc nếu chạy nhiều nick Facebook/TikTok.
Làm sao biết hai IP cùng subnet?
Dùng thông tin CIDR từ vendor, whois, hoặc lookup IP. Ghi vào inventory khi nhận proxy, không đợi tới lúc sự cố.
Kết luận
Cách chia subnet Proxy để tránh bị Facebook/TikTok link acc không phải mua thật nhiều IP trong một /24. Là kiểm soát mật độ và hàng xóm mạng: inventory CIDR, trần theo tier, tách lane, failover khác dải, retire cả subnet khi cụm xấu.
Subnet sạch vẫn thất bại nếu cookie chéo, thiếu antidetect hoặc billing/device trùng. Proxy là một cạnh của đồ thị link acc.
Bắt đầu từ spreadsheet subnet–ASN–nick, đặt trần tier A thấp, PoC 7–14 ngày. Scale mật độ chỉ khi số liệu cho phép.
Kỷ luật inventory và cách ly dải bền hơn cảm giác “IP mới là an toàn” khi IP mới vẫn ngồi cạnh hàng xóm bẩn.
Định kỳ đối chiếu list proxy với whois: vendor rotate ngầm có thể đẩy IP sang CIDR khác. Inventory lỗi thời làm trần mật độ mất ý nghĩa.
Áp dụng chia subnet trước khi scale nick
Gắn CIDR vào mọi proxy, tách pool ads Facebook/TikTok khỏi scrape, giữ sticky và buffer failover khác /24. Monitor checkpoint theo subnet hàng tuần.
Đọc thêm chiến lược phân bổ Proxy tránh checkpoint, vì sao dùng Proxy vẫn bị checkpoint và quản lý vòng đời Proxy: khi nào nên thay IP.
Dyvi.Cloud – Proxy và VPS ổn định cho vận hành liên tục.
 Website: http://dyvi.cloud/
 Hotline: 0398195859
 Telegram: @du0ngnguyen