 Proxy Việt Nam
 United Kingdom
 Singapore
 Oregon
 Italia
 France
 Canada
 Portugal
 Spain
Trả lời thẳng: nick ít khi chết vì một lỗi duy nhất
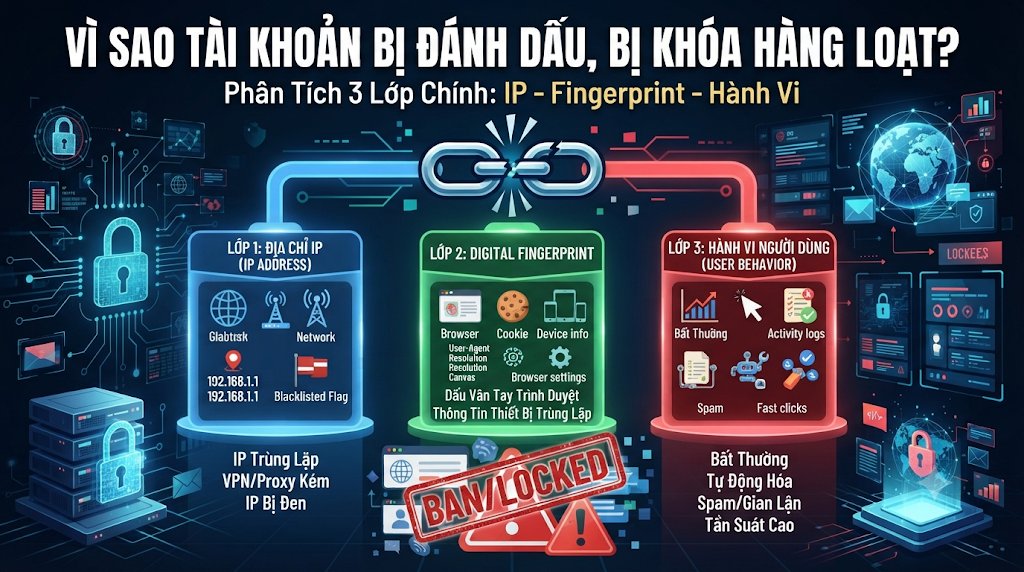
Khi nhiều tài khoản bị đánh dấu hoặc khóa gần như cùng lúc, phản xạ phổ biến là đổ hết cho IP và đi mua IP mới. Nhưng nền tảng không nhìn tài khoản qua một yếu tố duy nhất. Có 3 lớp tín hiệu chồng lên nhau: IP (địa chỉ mạng bạn đang dùng), fingerprint (dấu vân của môi trường đăng nhập) và hành vi (cách tài khoản hoạt động).
Tài khoản bị đánh dấu khi tổng tín hiệu của cả 3 lớp trông bất thường – và dàn nick chết hàng loạt khi nhiều nick dùng chung một lớp nào đó: chung IP, chung fingerprint, hoặc chung một mẫu hành vi lặp lại y hệt. Chẩn đoán đúng lớp gây sự cố là điều kiện để sửa đúng chỗ; đổi sai lớp chỉ tốn tiền mà dàn vẫn chết tiếp.
Lớp 1 – IP: địa chỉ mạng nền tảng nhìn thấy đầu tiên
IP là thứ nền tảng nhận diện ngay khi bạn kết nối, trước cả khi đăng nhập. Ở lớp này, nền tảng quan tâm những thuộc tính có thể tra cứu được của địa chỉ IP:
- Loại IP: IP thuộc dải của nhà mạng ISP (dân cư) hay dải của trung tâm dữ liệu (datacenter). Hai loại này cho mức độ “giống người dùng thật” khác nhau – phân tích đầy đủ nằm ở bài chọn proxy nuôi tài khoản datacenter hay residential.
- Độ sạch: IP có tiền sử xấu hay không, có nằm trong các danh sách đen công khai hay không. Tiêu chí đánh giá nằm ở bài proxy sạch là gì.
- Tính dùng chung: một IP đang hoặc từng được nhiều tài khoản – kể cả tài khoản của người khác – dùng chung thì tín hiệu của các tài khoản đó dễ bị gắn với nhau.
Điểm cần nhớ: IP “sạch” chỉ xử lý được một phần của lớp 1. IP sạch nhưng sai loại, hoặc đang bị dùng chung ngoài tầm kiểm soát của bạn, thì lớp 1 vẫn chưa ổn.
Lớp 2 – Fingerprint: dấu vân của môi trường đăng nhập
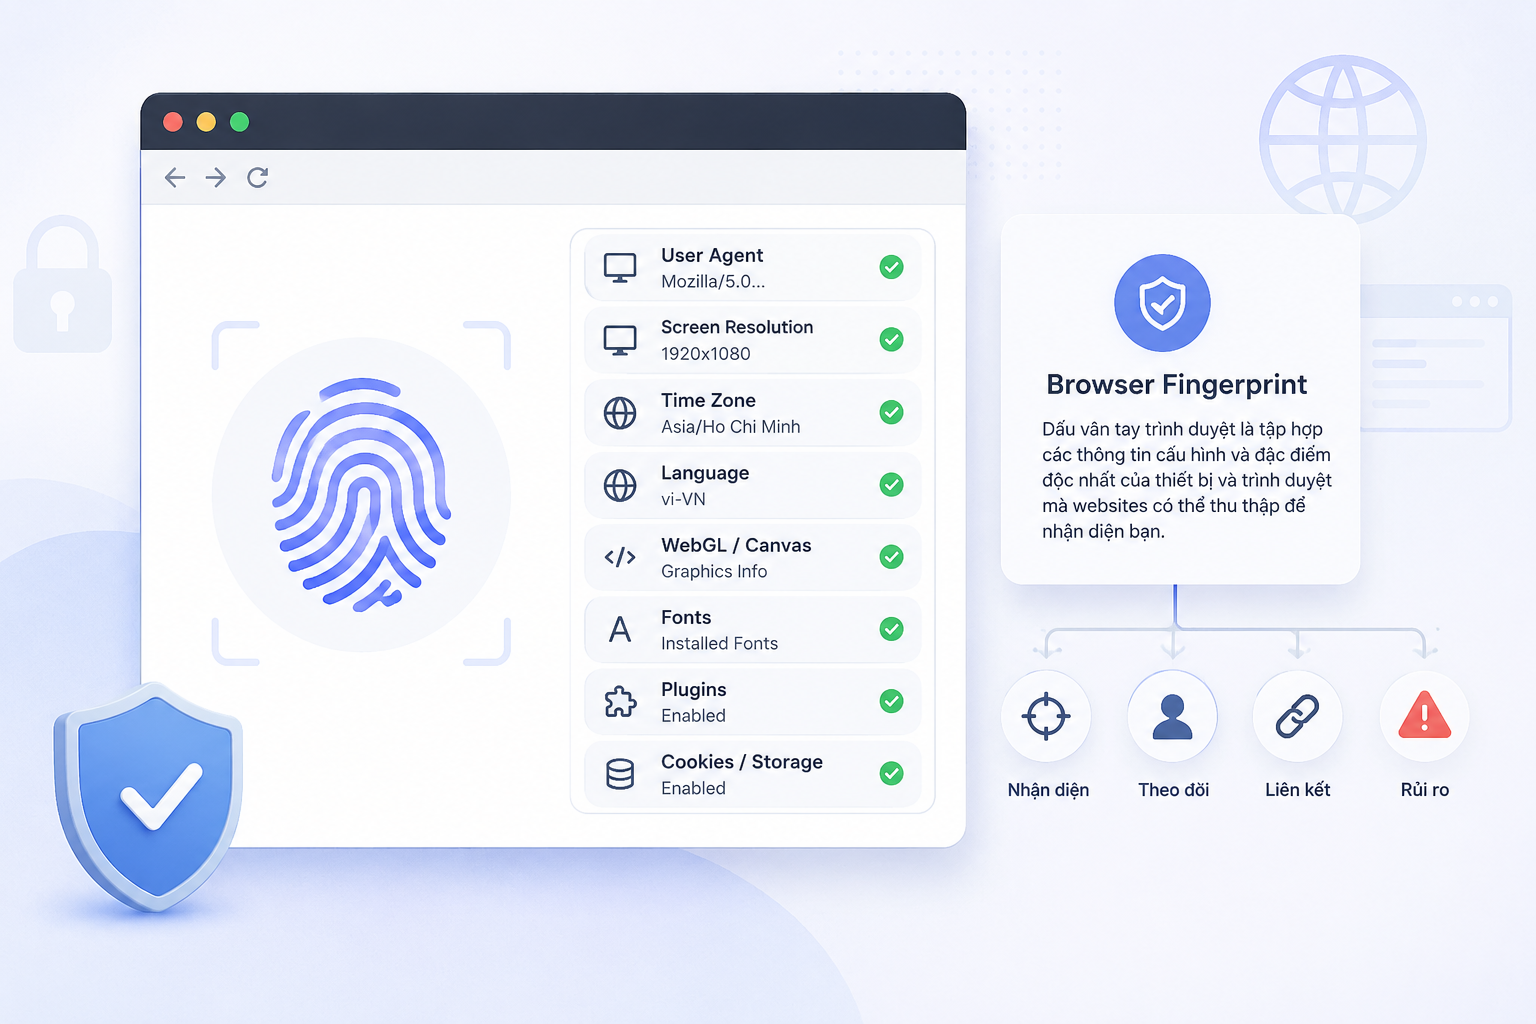
Fingerprint là tập hợp các đặc điểm kỹ thuật của môi trường bạn dùng để đăng nhập: loại trình duyệt và phiên bản, hệ điều hành, độ phân giải màn hình, múi giờ, ngôn ngữ, font chữ và nhiều thông số nhỏ khác. Gộp lại, chúng tạo thành một “dấu vân” gần như riêng cho mỗi môi trường.
Lớp này gây sự cố theo hai hướng ngược nhau:
- Nhiều nick, một dấu vân: nhiều tài khoản đăng nhập từ các môi trường có fingerprint giống hệt nhau sẽ trông như cùng một thiết bị – đó chính là sợi dây liên đới giữa các nick, kể cả khi mỗi nick đã có IP riêng.
- Một nick, dấu vân thay đổi liên tục: cùng một tài khoản nhưng mỗi lần đăng nhập lại hiện một môi trường khác hẳn (múi giờ lệch với vị trí IP, ngôn ngữ và độ phân giải thay đổi thất thường) cũng là tín hiệu bất thường.
Đây là lý do nhiều người đổi sang IP rất tốt mà nick vẫn bị đánh dấu: lớp 1 đã thay, lớp 2 vẫn nguyên vấn đề cũ. Cách dựng môi trường tách bạch cho từng nick nằm ở bài quy trình dựng môi trường nuôi nick.
Lớp 3 – Hành vi: cách tài khoản hoạt động sau đăng nhập
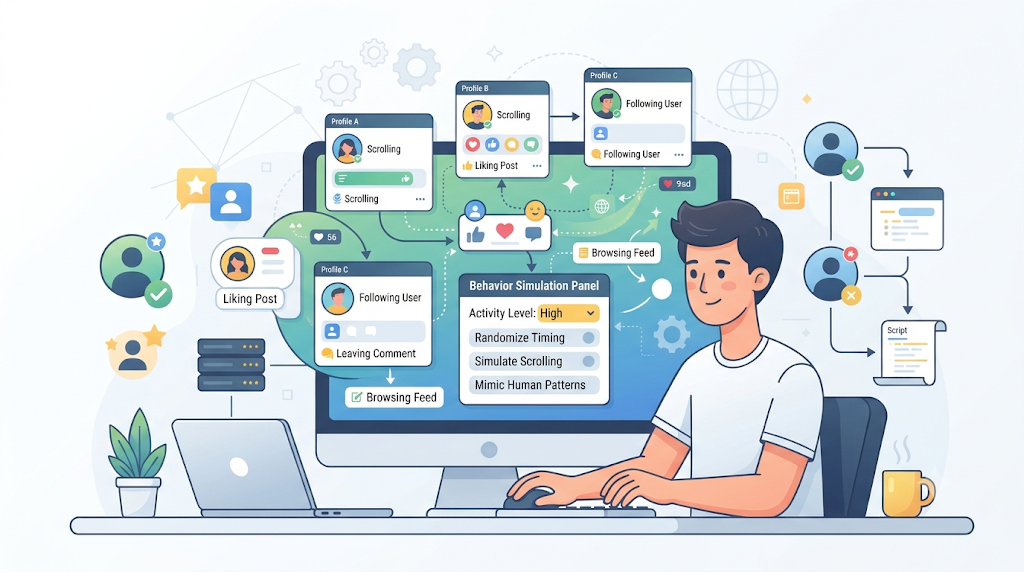
Qua được cổng đăng nhập chưa phải là xong. Nền tảng tiếp tục quan sát hành vi: nhịp hoạt động trong ngày, tốc độ thực hiện thao tác, loại hành động lặp đi lặp lại, mức độ giống nhau giữa các tài khoản trong cùng một dàn. Một tài khoản mới mà hoạt động với nhịp độ và mẫu thao tác giống hệt hàng chục tài khoản khác, vào cùng khung giờ, theo cùng một trình tự, sẽ tự tạo ra tín hiệu bất thường ở lớp 3 – dù IP và fingerprint đều đã tách riêng.
Lớp hành vi là lớp không “mua” được bằng sản phẩm nào – nó thuộc về quy trình vận hành: cách phân bổ công việc, nhịp nuôi và mức độ đa dạng tự nhiên giữa các tài khoản.
Dấu hiệu hay gặp nhất của lớp này là sự đều nhau quá mức: nhiều tài khoản cùng đăng nhập trong một khung giờ hẹp, cùng thực hiện một chuỗi thao tác theo đúng một trình tự, với tốc độ đều và khoảng nghỉ giống nhau. Người dùng thật không vận hành như vậy – mỗi người có giờ giấc, tốc độ và thói quen riêng. Khi cả dàn cùng “đều” theo một khuôn, chính sự đều đặn đó trở thành dấu vân của lớp hành vi, dù IP và môi trường đã tách riêng từng tài khoản.
Vì sao 3 lớp liên đới – và cơ chế chết hàng loạt
Ba lớp không cộng điểm độc lập; chúng tham chiếu chéo lẫn nhau. Một tín hiệu xấu ở một lớp khiến nền tảng soi kỹ hai lớp còn lại, và một lớp trông rất “thật” cũng không cứu được hai lớp còn lại đầy bất thường. Chết hàng loạt xảy ra theo đúng cơ chế đó: khi nhiều tài khoản dùng chung một IP, một fingerprint hoặc một mẫu hành vi, nền tảng có cơ sở gắn chúng thành một nhóm – một tài khoản bị xử lý thì các tài khoản còn lại, vốn chia sẻ cùng tín hiệu, bị soi và xử lý theo.
Đó là cơ chế đằng sau phần lớn các vụ “sáng ra mất cả dàn”: không phải từng nick tự chết riêng lẻ, mà cả nhóm cùng chung một điểm yếu. Bài nguyên nhân dùng proxy vẫn bị checkpoint tài khoản đi sâu vào biểu hiện cụ thể của cơ chế này ở bước đăng nhập.
Một buổi sáng mất cả dàn: sự cố diễn ra theo 3 lớp thế nào
Đặt một tình huống quen thuộc: sáng mở máy, một loạt tài khoản cùng báo bị khóa hoặc yêu cầu xác minh, trong khi tối hôm trước mọi thứ vẫn bình thường. Phản xạ đầu tiên thường là kết luận “IP hỏng rồi” và đi đổi IP cho cả dàn.
Nhưng khi ngồi truy lại, bức tranh thường đầy đủ hơn. Nhóm tài khoản bị sự cố có thể cùng đi ra qua một số IP dùng chung – đó là lớp 1. Chúng cũng có thể cùng chạy trên một cấu hình môi trường sao chép từ một mẫu duy nhất, nên dấu vân gần như trùng nhau – đó là lớp 2. Và trước ngày xảy ra sự cố, cả nhóm có thể đã vận hành theo cùng một kịch bản, cùng khung giờ, cùng trình tự thao tác – đó là lớp 3. Ba lớp cùng dính khiến nền tảng đủ cơ sở gắn chúng thành một nhóm và xử lý trong cùng một đợt.
Điểm đáng rút ra: sự cố nhìn bề ngoài giống một lỗi duy nhất, nhưng gốc rễ lại nằm ở thói quen tổ chức hạ tầng dùng chung. Nếu chỉ đổi IP rồi vận hành tiếp y như cũ, hai lớp còn lại vẫn giữ nguyên sợi dây liên đới – và đợt sự cố tiếp theo chỉ là vấn đề thời gian. Ngược lại, nếu truy được cả 3 lớp ngay từ đợt đầu, phần việc sửa tuy nhiều hơn nhưng cắt được đúng gốc.
Chẩn đoán theo lớp khi tài khoản bị đánh dấu
Đừng đổi hạ tầng ngay. Quan sát biểu hiện trước, đối chiếu với bảng gợi ý dưới đây – đây là khung gợi ý để khoanh vùng, không phải kết luận chắc chắn, vì một biểu hiện có thể có nhiều nguyên nhân:
Biểu hiện quan sát được | Lớp nên kiểm tra trước | Việc cần làm đầu tiên |
|---|---|---|
Nhiều nick trên cùng một IP cùng gặp sự cố, các IP khác vẫn bình thường | Lớp 1 – IP | Tra cứu lại độ sạch và loại của IP đó; đối chiếu xem IP có bị dùng chung ngoài kiểm soát hay không |
Mỗi nick một IP riêng nhưng vẫn bị gắn với nhau, chết theo nhóm | Lớp 2 – Fingerprint | So sánh fingerprint giữa các môi trường: có thông số nào giống hệt nhau hàng loạt hay không |
Nick chết rải rác theo thời gian, không theo nhóm IP hay môi trường | Lớp 3 – Hành vi | Rà lại nhịp hoạt động và mẫu thao tác: có lặp lại y hệt giữa các nick hay không |
Nick vừa đổi IP/môi trường xong thì gặp xác minh bất thường | Lớp 2 kết hợp lớp 1 | Kiểm tra tính nhất quán giữa IP mới và môi trường: vị trí, múi giờ, ngôn ngữ có khớp nhau không |
Sau khi khoanh được lớp nghi ngờ, xử lý đúng lớp đó trên một nhóm nhỏ trước, quan sát rồi mới áp dụng cho cả dàn. Đổi toàn bộ hạ tầng khi chưa rõ nguyên nhân vừa tốn chi phí, vừa phá mất dấu vết cần để chẩn đoán tiếp.
Thứ tự xử lý trong những giờ đầu khi thấy dấu hiệu
Khi sự cố vừa xuất hiện, việc cần làm nhất không phải là sửa nhanh, mà là đừng làm tình hình rối thêm:
- Dừng mở rộng và dừng thay đổi hàng loạt. Đừng đổi IP, đổi môi trường cho cả dàn trong lúc chưa rõ nguyên nhân – mỗi thay đổi diện rộng vừa tốn kém, vừa xóa mất dấu vết để chẩn đoán, lại có thể tự tạo thêm tín hiệu bất thường.
- Ghi lại biểu hiện trước khi quên. Tài khoản nào bị, vào thời điểm nào, đang làm gì ngay trước đó, và quan trọng nhất: các tài khoản bị sự cố dùng chung những gì – IP, môi trường, khung giờ, kịch bản thao tác. Đây là dữ liệu để đối chiếu với bảng chẩn đoán ở trên.
- Khoanh lớp nghi ngờ, xử lý thử trên nhóm nhỏ. Chọn vài tài khoản đại diện, sửa đúng lớp bị nghi, vận hành và quan sát. Nhóm nhỏ cho kết quả rõ ràng hơn nhiều so với việc sửa cả dàn cùng lúc rồi không biết thay đổi nào có tác dụng.
- Chỉ nhân rộng khi nhóm thử đã ổn. Và khi nhân rộng, vẫn giữ nguyên tắc tách bạch: sửa lớp nào thì tách lớp đó cho từng tài khoản, thay vì áp một cấu hình chung mới cho cả dàn.
Thứ tự này nghe chậm hơn phản xạ “đổi hết cho nhanh”, nhưng trong thực tế nó là đường ngắn nhất: phần lớn thời gian mất trong các vụ sự cố hàng loạt không nằm ở khâu sửa, mà nằm ở khâu sửa sai lớp nhiều lần liên tiếp.
Và đừng để ghi chép dừng lại ở một lần sự cố. Người vận hành có kinh nghiệm thường giữ một sổ sự cố đơn giản: mỗi lần có tài khoản bị đánh dấu thì ghi ngày, biểu hiện, lớp bị nghi ngờ và cách xử lý đã áp dụng. Sau vài lần, cuốn sổ đó cho thấy mẫu lặp của chính dàn mình – lớp nào hay hỏng nhất, kiểu sự cố nào quay lại nhiều nhất – và đó mới là cơ sở để quyết định đầu tư vào đâu: đổi loại IP, dựng lại môi trường, hay sửa quy trình vận hành
Chẩn đoán một lần cho ra cách xử lý một vụ việc; ghi chép nhiều lần cho ra điểm yếu cố định của cả hệ thống.
Câu hỏi thường gặp
Đổi IP mới có giải quyết được tình trạng chết hàng loạt không?
Chỉ khi sự cố thực sự nằm ở lớp IP. Nếu điểm yếu nằm ở fingerprint dùng chung hoặc mẫu hành vi lặp lại, đổi IP mới – dù là IP tốt hơn – cũng không cắt được liên đới, vì sợi dây gắn các nick lại với nhau nằm ở lớp khác. Hãy chẩn đoán theo lớp trước khi quyết định đổi gì.
Vì sao mỗi nick đã có IP riêng mà vẫn bị liên đới?
Vì liên đới không chỉ đi qua IP. Các nick dùng chung một fingerprint môi trường, hoặc hoạt động theo cùng một mẫu hành vi giống hệt nhau, vẫn bị gắn thành một nhóm. Tách IP là điều kiện cần, chưa phải điều kiện đủ – cần tách cả môi trường và đa dạng hóa vận hành.
Lớp nào quan trọng nhất trong ba lớp?
Không có lớp nào quan trọng tuyệt đối hơn hai lớp còn lại, vì nền tảng nhìn tổng hợp cả ba và chúng tham chiếu chéo nhau. Cách nghĩ đúng là: tài khoản chỉ an toàn ở mức của lớp yếu nhất. Đầu tư mạnh cho IP mà bỏ mặc fingerprint và hành vi thì hiệu quả tổng thể vẫn bị kéo xuống bởi hai lớp kia.
Làm sao biết chắc sự cố của dàn mình nằm ở lớp nào?
Không có cách biết chắc 100% từ bên ngoài, vì nền tảng không công bố lý do cụ thể cho từng trường hợp. Cách làm thực tế là khoanh vùng bằng biểu hiện: sự cố xảy ra theo nhóm nào (theo IP, theo môi trường hay rải rác theo thời gian), rồi xử lý thử trên nhóm nhỏ và quan sát. Bảng chẩn đoán trong bài là điểm khởi đầu cho việc khoanh vùng đó.
Tài khoản bị đánh dấu rồi có gỡ được không?
Tùy nền tảng. Nhiều nền tảng có cơ chế xác minh bổ sung hoặc kháng nghị theo quy trình của chính họ – phần của người vận hành là làm đúng quy trình đó. Nhưng gỡ được dấu mà hạ tầng gây liên đới vẫn giữ nguyên thì sự cố sẽ lặp lại; vì vậy song song với việc xử lý tài khoản, phải sửa đúng lớp đã khiến cả nhóm bị gắn với nhau.
Có nên bỏ cả dàn làm lại từ đầu khi bị đánh dấu hàng loạt?
Không vội. Bỏ cả dàn khi chưa rõ lớp gây sự cố là tự xóa mất dấu vết chẩn đoán, và dàn mới dựng lại trên cùng một thói quen hạ tầng sẽ lặp lại đúng sự cố cũ. Hãy khoanh lớp trước: nhiều trường hợp chỉ hỏng một lớp, và sửa đúng một lớp luôn rẻ hơn dựng lại toàn bộ.
Bước tiếp theo
Nếu bạn chưa nắm bức tranh tổng thể, đọc bài nuôi tài khoản là gì trước để hiểu vì sao dàn nick sống hay chết nằm ở hạ tầng bên dưới quy trình. Nếu bạn đang vận hành một dàn nick và muốn dựng lại từ đầu cho đúng cả 3 lớp, đọc tiếp bài quy trình dựng môi trường nuôi nick để xử lý lớp môi trường một cách có hệ thống, và bài chọn proxy nuôi tài khoản datacenter hay residential để chốt lớp IP.
Chưa rõ dàn của mình đang yếu ở lớp nào, nhắn Zalo 0398 195 859 hoặc Telegram @binhlt94 – đội hỗ trợ của Dyvi “bắt bệnh hộ” miễn phí kể cả khi bạn chưa phải khách hàng.
Khách mới giảm 20% đơn đầu khi nhận mã qua Zalo.
Dyvi.Cloud – Proxy và VPS ổn định cho vận hành liên tục.
 Website: http://dyvi.cloud/
 Hotline: 0398195859
 Telegram: @binhlt94